SEGÚN UNA COMPAÑÍA DE CIBERSEGURIDAD
Detectan un 'malware' que roba datos bancarios desde terminales de punto de venta
ELl 'malware' afecta a varios comercios de Estados Unidos y su finalidad es robar información de las tarjetas de crédito y débito utilizadas en dichos locales.
Publicidad
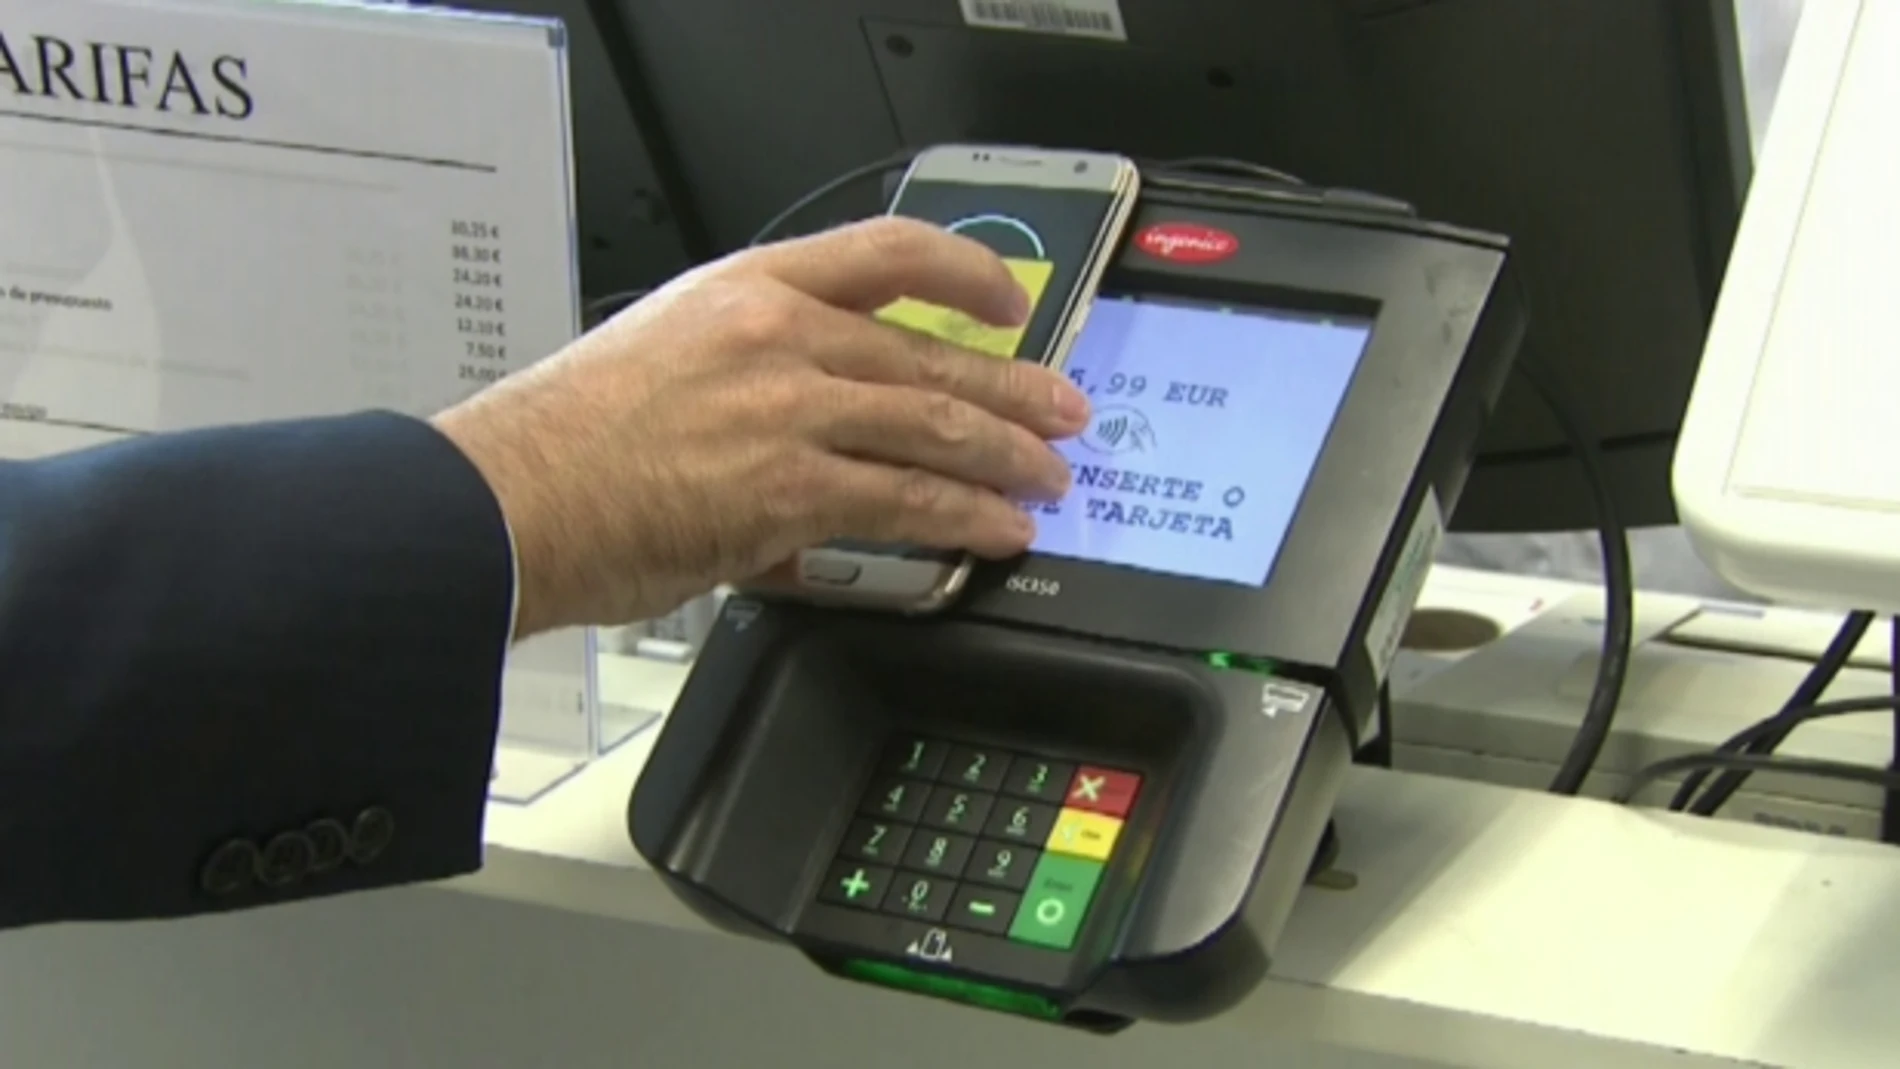
La compañía de ciberseguridad Panda Security ha descubierto un 'malware' dirigido contra terminales de punto de venta (TPV) que ha afectado a varios comercios en Estados Unidos, donde no es obligatorio el uso del protocolo de pago por tarjeta Chip & PIN.
Según ha alertado la empresa española a través de un comunicado, comprometer los terminales de punto de venta y robar datos de tarjetas de crédito y débito es una tarea "relativamente sencilla, lucrativa y con bajo riesgo" para los cibercriminales.
Esta práctica, ha añadido, afecta "a todo tipo de establecimientos" y no cesa de crecer el número de 'malware' específico que es creado. Con estos ciberataques, los terminales de punto de venta son atacados de manera anónima desde Internet, tras lo que la información robada puede ser vendida en el mercado negro a cambio de importantes cifras económicas.
Así, Panda ha detectado infecciones en numerosos bares y restaurantes estadounidenses cuyos TPV se han visto atacados por un par de variantes de 'malware' cuya finalidad es robar información de las tarjetas de crédito y débito utilizadas en dichos locales.
Este gusano ha sido bautizado como Alina. Una de las dos muestras de 'malware' analizadas por la firma de ciberseguridad mostraba un certificado inválido. Una vez es ejecutada en el sistema, procede a analizar los distintos procesos en busca de tarjetas de crédito. Por su parte, la segunda muestra contiene una lista que sirve para descartar los procesos a analizar.
Si el nombre del proceso coincide con alguno de la lista, no se analizará en busca de tarjetas de crédito. En ambas muestras, una vez tiene el proceso que le interesa analizar, tanto si es porque se encuentra en la lista o porque no ha sido descartado, el 'malware' creará un nuevo hilo y empezará a analizar la memoria usando un algoritmo específico para comprobar si lo que ha encontrado son tarjetas de crédito.
Además, cada una de las variantes se conecta a un servidor de comando y control (C&C) diferente. Panda Security ha alertado de que muchos de los ataques contra TPV tienen como víctimas a comercios que no cuentan con personal especializado en informática y mucho menos en seguridad, algo de lo que se aprovechan los delincuentes.
Los terminales de punto de venta son ordenadores que manejan información crítica y, por lo tanto, deben ser "fortificados al máximo" para no poner en riesgo la información de los clientes de estos negocios, ha recomendado la empresa española.
Publicidad