Ciberestafas
Dime cómo usas el móvil y te diré si pueden estafarte
Un multinacional investiga los movimientos de nuestros dedos usando el móvil vs. como lo puede usar un ciberestafador con un ordenador
Publicidad
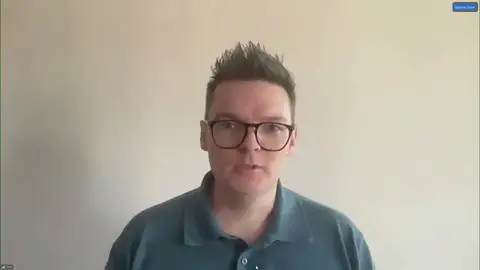
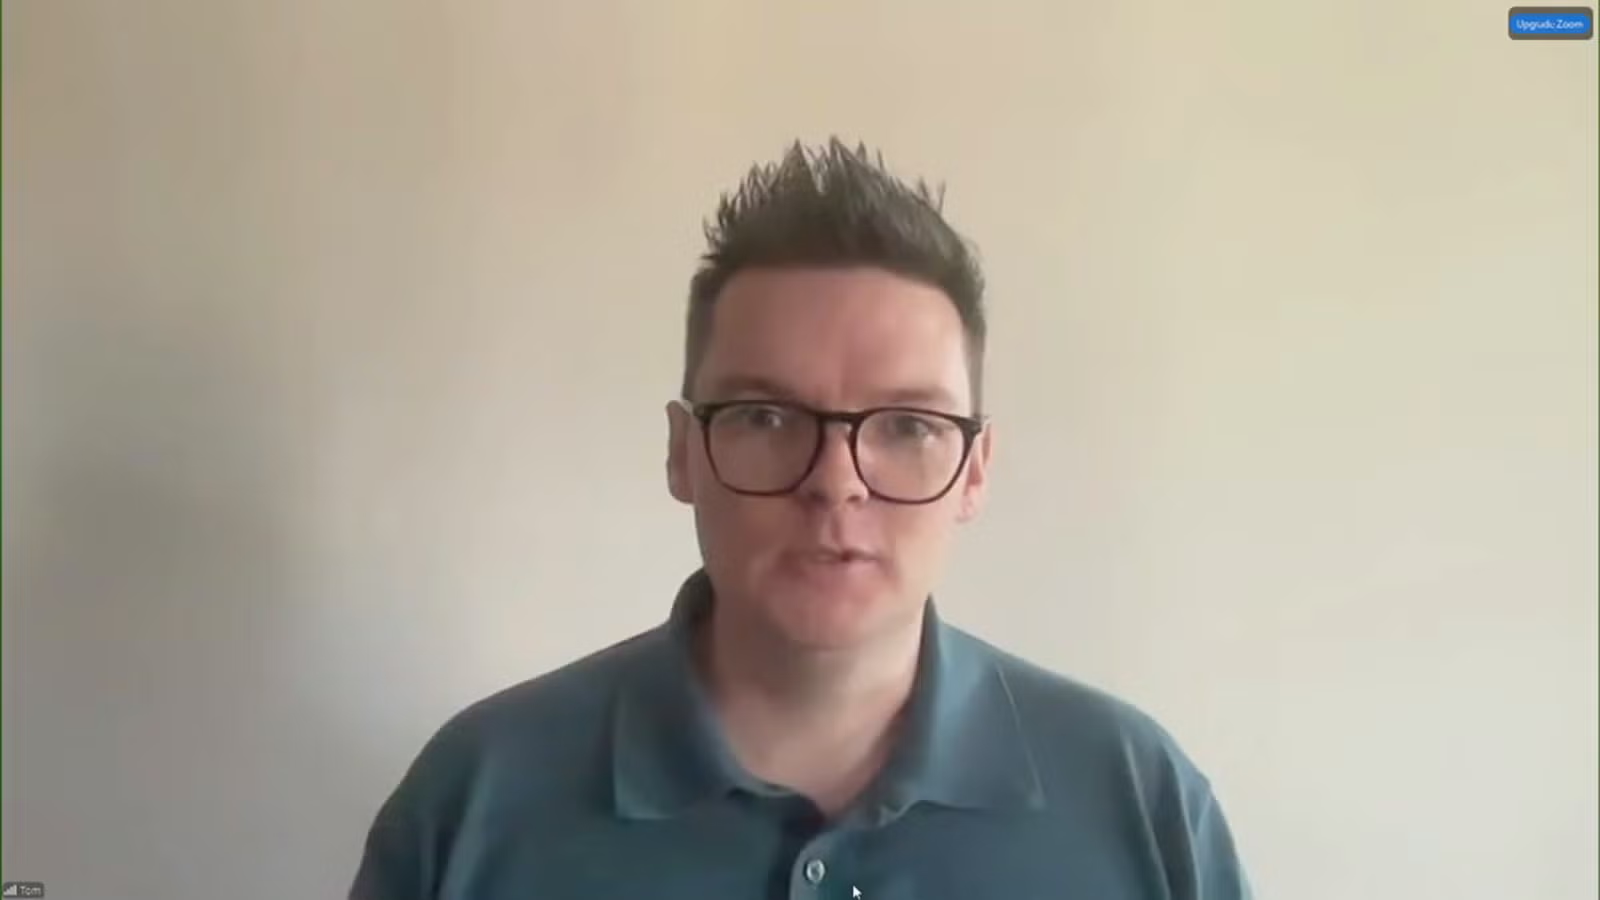
Thomas Peacock es el director global de Inteligencia de Fraude en una multinacional con sedes en UK, Estados Unidos e Israel. Su empresa, BioCatch, es especialista en estudiar el comportamiento de las personas utilizando nuestros móviles. Los gestos, que realizamos cuando entramos en nuestra cuenta bancaria, por ejemplo, o los movimientos naturales de nuestras manos cuando usamos el dispositivo.
¿Cómo consiguen los ciberestafadores acceder a nuestros teléfonos móviles?
Thomas explica, se aprovechan de las propias aplicaciones, que nosotros nos descargamos. "Son aplicaciones maliciosas que descargan los usuarios pensando que es una aplicación normal y legítima, como puede ser algo para ver el fútbol de forma gratis". Estas aplicaciones, aparentemente inocuas, son en realidad apps infectadas que permiten a los ciberestafadores "controlar el dispositivo en remoto y así también pueden acceder a la aplicación del banco y realizar transferencias y pagos sin que el usuario se dé cuenta de lo que está pasando". Este tipo de actividad, continúa Tom, "suele ocurrir por la noche cuando estamos dormidos y el teléfono está en la mesita, hasta el día siguiente no nos damos cuenta de que falta dinero de la cuenta. Como tienen el control absoluto del teléfono, pueden hacer de todo."
¿Cómo "duplican" nuestros móviles?
Explica el experto de BioCacht, que los permisos que tienen estas aplicaciones maliciosas son muy intrusivos y pueden hacer de todo. Hay mucho dinero que se pierde todos los días por este tipo de fraude a través de aplicaciones maliciosas. Lo que hacen los malos en este caso es, a través de un control remoto, tan simple como compartir una pantalla, algo que podemos hacer con mucha frecuencia, consiguen ver todo lo que está haciendo nuestro móvil y tienen el control absoluto y navegan en nuestro móvil como si fuéramos nosotros.
El comportamiento humano vs. comportamiento de la máquina
Afortunadamente, dice Thomas Peacock, "hay diferencias entre el usuario real y un usuario que está controlando el dispositivo en remoto". "Por ejemplo, si yo toco el móvil con los dedos, dejo las huellas". La forma de interactuar es más natural para una persona y en nuestra empresa estudiamos cómo actúan las persona con sus dispositivos. "Los accesos de control remoto de los malos son mucho más precisos porque se están realizando a través de un ordenador y esas diferencias en el comportamiento permiten que los bancos puedan actuar e intervenir en esos pagos antes de que pierda dinero esa víctima". "Hay veces que los usuarios legítimos cogemos el móvil con una sola mano, usamos el pulgar y estamos deslizando con una trayectoria que no es una línea recta, pero en un ordenador que estás usando un ratón, sí que usaría una línea recta, exacta y eso es poco natural para un dispositivo". Los pequeños movimientos al usar el móvil con una mano también son una pista de que es una persona, quien maneja el dispositivo y no un ordenador.
Cambio de paradigma para defender robos vía móvil
Tradicionalmente los bancos han recurrido a métodos como contraseñas o códigos que nos llegan por SMS para verificar si la persona que está controlando el dispositivo es realmente quien dice ser, pero con la explosión de las estafas en los últimos años eso es mucho más difícil, no te puedes fiar. El comportamiento que todos tenemos, nuestra forma de interactuar con nuestras aplicaciones del banco nos delata y muestra si realmente estamos haciendo algo porque sale de nosotros o si es porque alguien nos está indicando cómo lo tenemos que hacer.
Aplicaciones prácticas probadas en miles de usuarios
BioCacht ha probado su detectores con más de 500 millones de usuarios a través de todo el mundo y comprueban cómo interactuamos.Distinguen entre una actividad humana y la de un ordenador que puede indicar posibles fraudes o estafas. La mejor forma de protegernos es estando alertas a qué es lo que está pasando. Si estamos descargando una aplicación, solo confiar en los portales oficiales y prestar atención también a lo que está ocurriendo en los dispositivos para identificar si hay algo que no funciona como antes funcionaba.


El 25% de los fraudes a bancos es vía una aplicación maliciosa
Asegura Peacock, que "el fraude por aplicaciones maliciosas está aumentando mucho", sobre todo durante este año. Aunque sigue formando un porcentaje bajo de todo el fraude que ocurre aquí en España, en los últimos meses estamos viendo que casi el 25% de todo el fraude no autorizado por clientes es por una aplicación maliciosa que está instalada en su dispositivo.
Publicidad